
项目背景
客户方自有SSO认证中心,Web端访问DIP站点需跳转到客户方的认证中心进行SSO认证
项目地址
SSO接入方案架构图
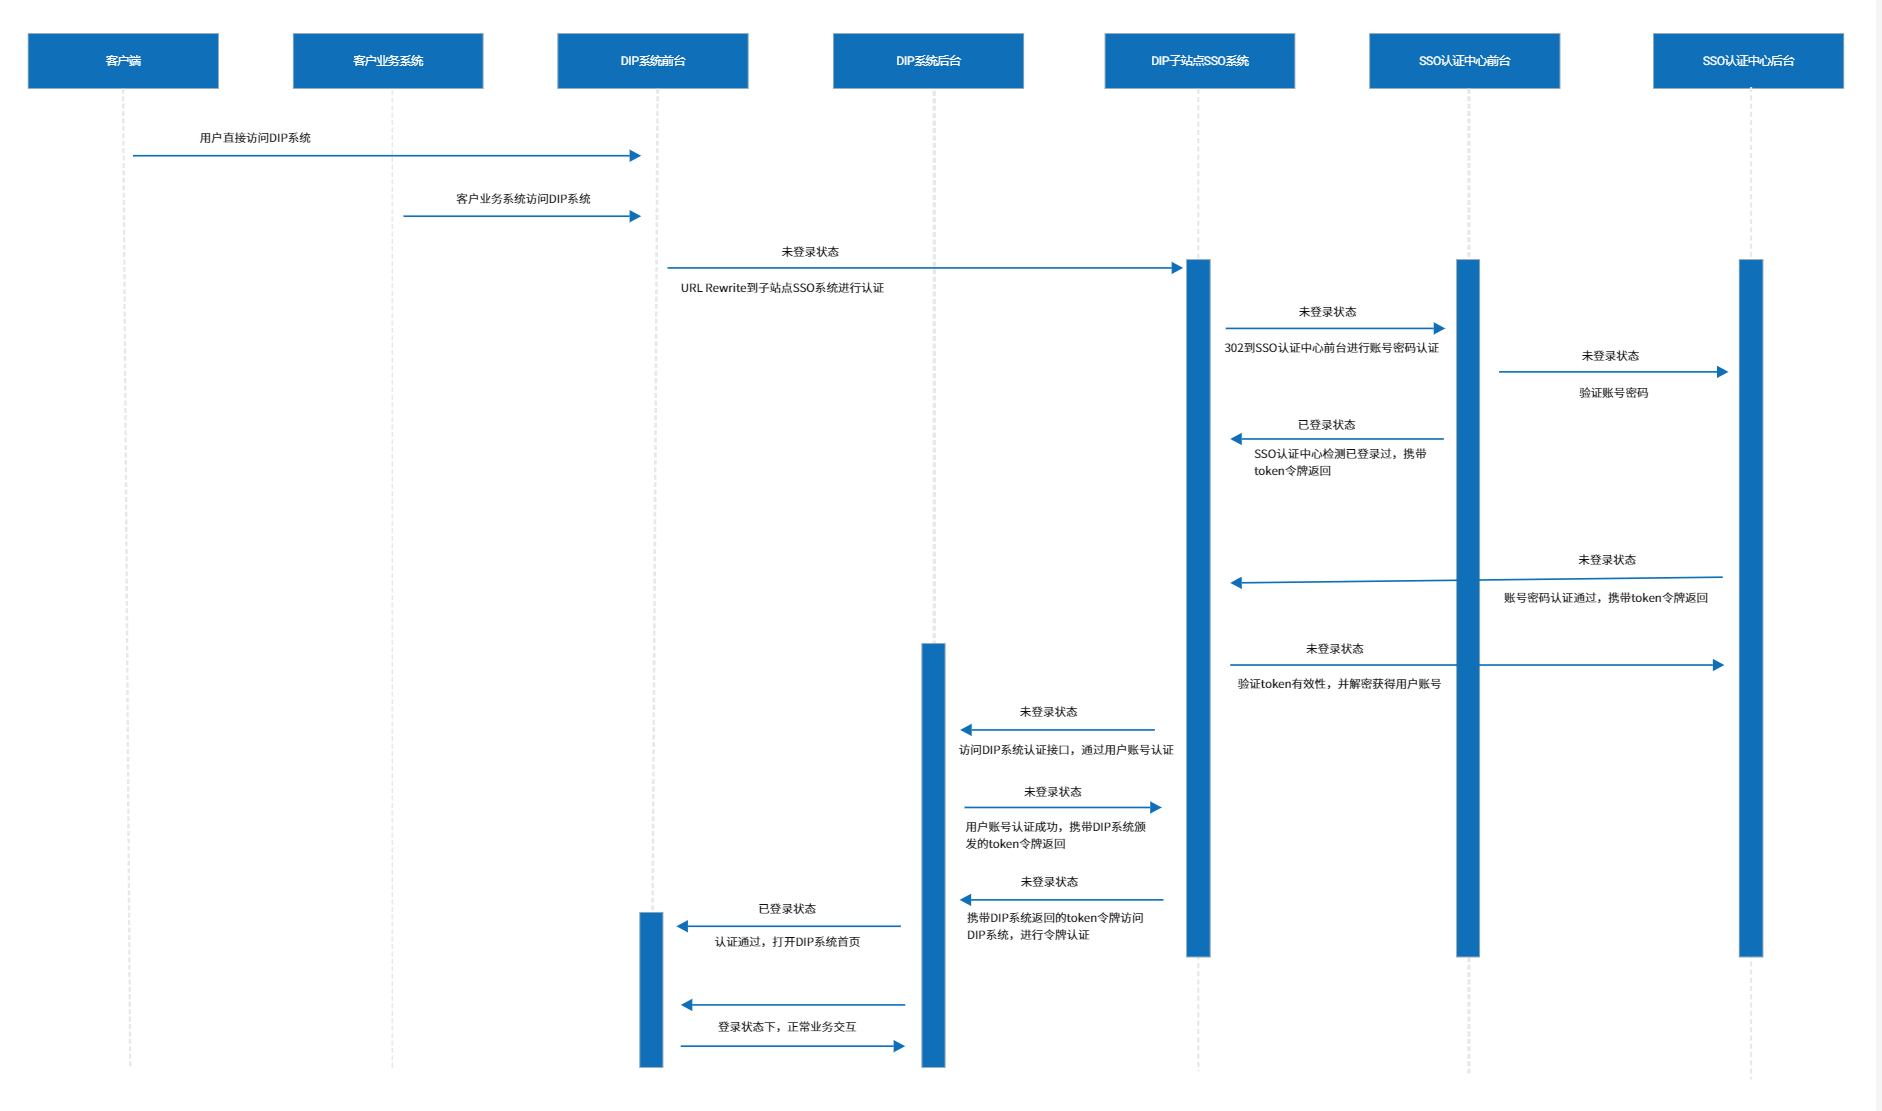
SSO接入方案
在同一服务器同一域名下可使用子站点的形式实现DIP 重定向到 SSO进行认证,具体步骤如下:
...
PS:如果需要直接访问DIP站点,不经过SSO认证,可以在浏览器中输入http://{prourl}/zh-CN/Home
企业微信接入方案
前置条件:
1、熟悉DIP系统中用户信息表:System_UserInfo & WechatUserMapping
2、明确DIP系统在企业微信中打开时的验证方式,目前支持用户AD账号验证 & 邮箱验证,本文章中讲述的是采用AD账号进行验证
接入方案:
1、Windows Task服务定时执行exe程序从客户方用户系统中拉取企业微信用户信息
2、创建一张同步记录表System_SyncQywxUserInfo,记录从客户系统中拉取的用户数据
3、将同步记录表的数据增量更新到 System_UserInfo & WechatUserMapping
4、同步记录表的表结构 & 增量更新的存储过程:企业微信对接DIP所需创建表.sql