
项目背景
客户方自有SSO认证中心,Web端访问DIP站点需跳转到客户方的认证中心进行SSO认证
SSO接入方案架构图
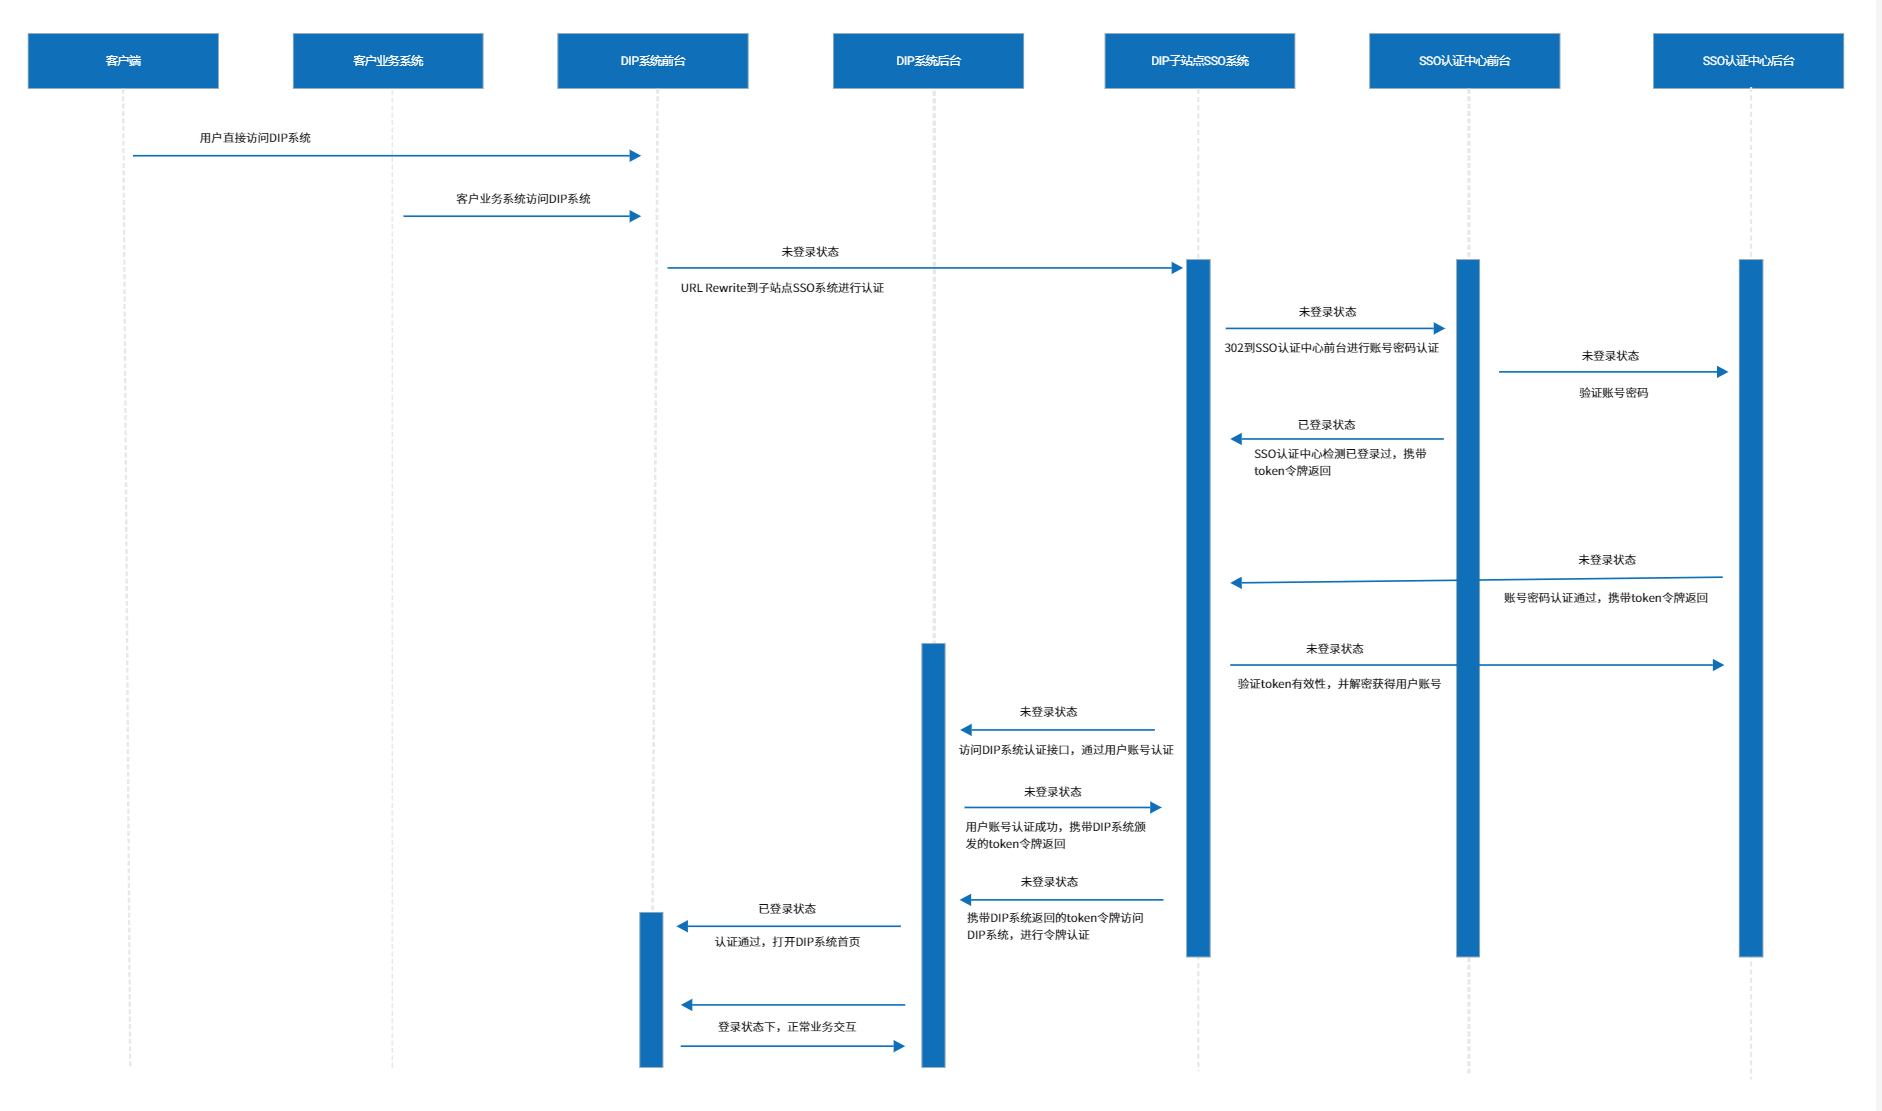
SSO接入方案
在同一服务器同一域名下可使用子站点的形式实现DIP 重定向到 SSO进行认证,具体步骤如下:
第一步:选中DIP站点,右键Add Application,新建子站点SSO
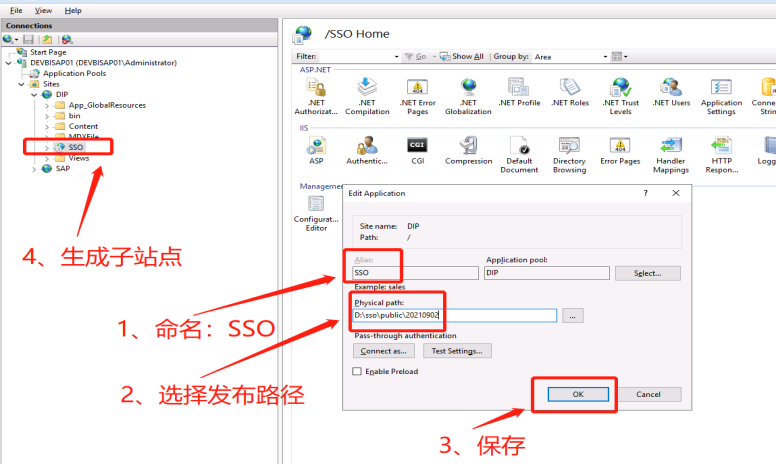
第二步:官网下载URL Rewrite工具,双击安装即可,IIS默认没有安装URL重写工具的,所以要自己下载安装
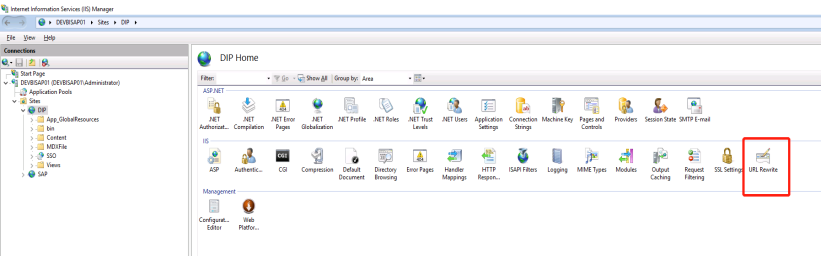
第三步:打开IIS Manager,选中DIP站点,右侧出现表示URL Rewrite安装成功
第四步:配置DIP站点路由规则,双击URL Rewrite,打开后点击Add Rule,再双击Blank rule
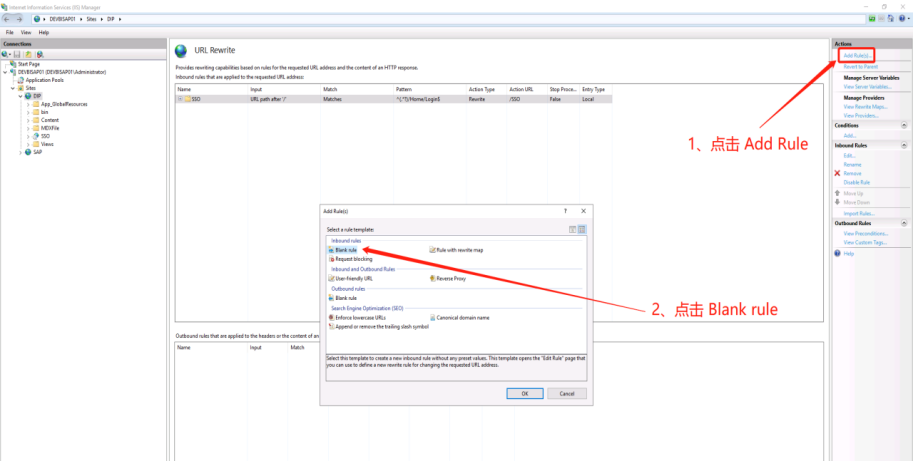
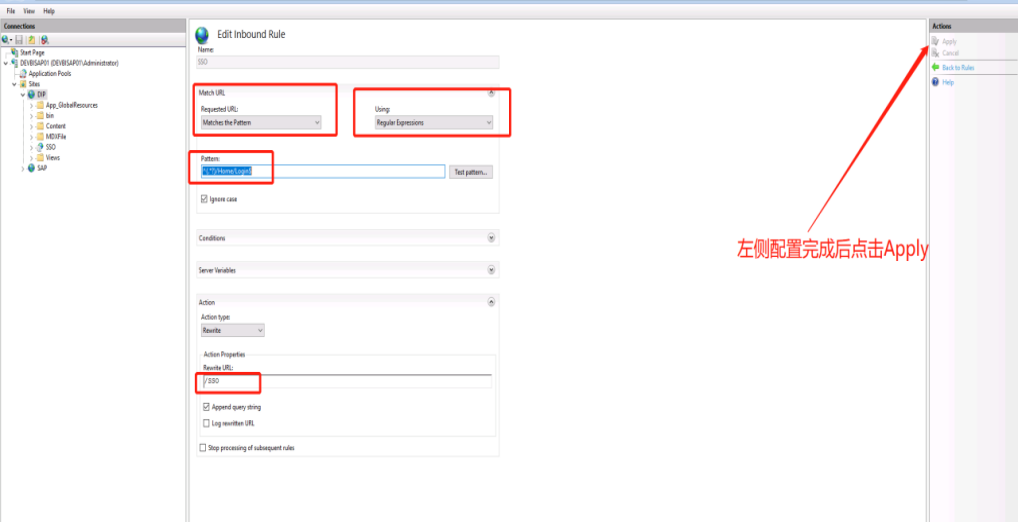
第五步:双击Blank rule后弹出配置页,Name取名SSO,Requested URL选择Matches the Pattern,Using选择Regular Expressions,Pattern配置:^(.*?)/Home/Login$,Rewrite URL配置:/SSO,配置完成后点击Apply
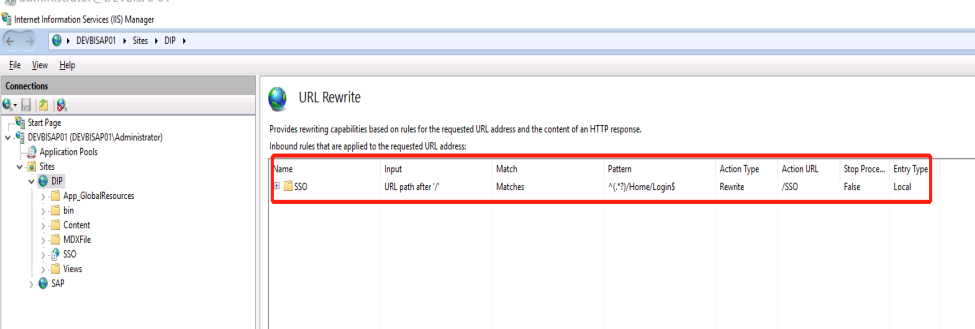
第六步:点击Apply应用后,点击DIP站点,双击URL Rewrite,出现SSO路由规则 则表示配置成功
第七步:测试配置是否成功,浏览器中输入DIP站点的域名按下Enter,重定向到SSO认证中心,输入用户名密码进行认证,认证通过后会回调打开DIP首页
PS:如果需要直接访问DIP站点,不经过SSO认证,可以在浏览器中输入http://{prourl}/zh-CN/Home